Bezpieczeństwo sieci WLAN: Szeroko otwarty węzeł
| |||||||||
Nawet, gdy administrator bezprzewodowej sieci lokalne (WLAN) korzysta z wbudowanego protokołu bezpieczeństwa WEP (ang. Wired Equivalent Privacy), to sieć pozostaje niedostatecznie zabezpieczona. Prowadzone w Londynie siedmiomiesięczne badania pokazały, że 94% liczby wykorzystywanych sieci WLAN była niedostatecznie zabezpieczona przed atakiem. Jednostka Cybercrime, będąca oddziałem Międzynarodowej Izby Przemysłowo-Handlowej (ang. International Chamber of Commerce) uznała, że jeżeli nawet sieci bezprzewodowe są zabezpieczone, to zabezpieczenie ich jest słabe. Rośnie popularność tzw. ruchomego hakingu: hakerzy poruszają się po dzielnicach biurowych samochodami i próbują z ulicy penetrować należące do firm sieci bezprzewodowe. Pozwala na to fakt, iż nawet z ulicy można odebrać sygnał.
W zeszłym roku pracownicy naukowi Uniwersytetu Kalifornijskiego w Berkeley, Nikita Borisov, Ian Goldberg i David Wagner wykryli główne wady protokołu WEP. Ponadto, w sierpniu 2001 roku, kryptografowie Scott Fluher, Itsik Mantin i Adi Shamir opublikowali artykuł, których tematem była słabość algorytmu szyfrującego RC4. Tymczasem protokół WEP bazuje na RC4. Krótko potem, pod koniec sierpnia 2001 roku, studentowi Uniwersytetu Rice, Adamowi Stubblefieldowi, oraz dwóm pracownikom badawczym laboratoriów firmy AT&T, Johnowi Ioannidisowi oraz Avielowi D. Rubinowi udało się urzeczywistnić tezy głoszone w tych dwóch publikacjach. Najgorsze, zaś było to, że niepotrzebny był do tego celu specjalny sprzęt. Wszystko, czego potrzeba to komputer PC wyposażony w bezprzewodową kartę sieciową wraz ze ściągniętymi z Internetu zmodyfikowanymi sterownikami. Mając na wyposażeniu taki sprzęt, można przechwycić kilkaset tysięcy pakietów danych.
Działanie protokołu WEP
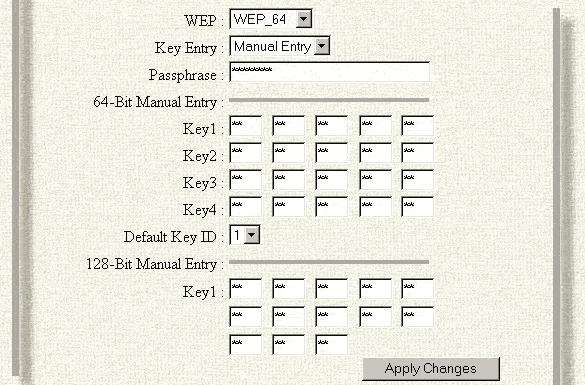
W wielu bezprzewodowych sieciach lokalnych klucz WEP, przechowywany jest w postaci ciągu bajtów lub znaków. Klucz taki obsługuje całą sieć.
Obecnie protokół WEP korzysta z 40- lub 104-bitowych kluczy oraz 24-bitowego wektora inicjującego (IV). W efekcie klucz kodujący ma długość 64 lub 128 bitów.
Standard nie określa sposobu zarządzania kluczem; wymagane jest jedynie, aby karta WLAN oraz punkt dostępowy korzystały z tego samego algorytmu. W sieci lokalnej, zwyczajowo każdy użytkownik korzysta z tego samego tajnego klucza. Algorytm RC4 rozwija krótki klucz WEP na nieskończony pseudolosowy strumień kluczy. Aby zapobiec szyfrowaniu pakietów tym samym kluczem RC4, generowanym "losowo" na podstawie identycznego klucza WEP, użytkownicy WLAN wykorzystują różne wektory IV.
Przed wysłaniem pakietu danych obliczane są bity cyklicznej kontroli nadmiarowości CRC-32 (ang. Cyclicy Redundancy Check), pozwalające skontrolować integralności pakietu (ang. IC - Integrity Check). Celem tego postępowania jest uzyskanie gwarancji, że haker nie ingerował w dane podczas transmisji. Wykorzystując klucz WEP oraz wektor IV, algorytm RC4 generuje strumień kluczy. Następnie wykorzystując funkcję XOR (exclusive OR - alternatywa wykluczająca) WEP łączy dane oraz bity CRC-32 ze strumieniem kluczy w tzw. chipertekst. Wektor inicjujący przesyłany jest w sposób jawny przed zakodowanymi danymi. Odbiorca znając klucz WEP oraz wektor inicjujący może odzyskać klucz RC4, a następnie odszyfrować dane za pomocą funkcji XOR.
DALEJ: Słaby punkt: Wektor inicjalizacji
| Spis treści | ||
|
| ||
| Działy THG | ||||||||||||
|