Rozwiązywanie problemów: Dostęp do VPN poprzez zapory ogniowe NAT
| |||||||||
Przy wzrastającej popularności telekomunikacji i rosnącej potrzebie ochrony własnych zasobów elektronicznych, zainteresowanie dużych i małych firm kieruje się w stronę wirtualnych sieci prywatnych (ang. VPN - Virtual Private Network). Cieszy, że w wielu wydziałach IT pojęto, iż wielu ich teletechników dzieli swoje szerokopasmowe łącza używając routerów należących do konsumenckiego segmentu rynku. Ci ludzie, ułatwiają sobie życie wykorzystując bramy i klientów VPN "przyjaznych funkcji NAT", dzięki czemu w celu pomyślnego zestawienia tunelu VPN nie są wymagane zmiany w konfiguracji routerów domowych użytkowników.
Po prostu przejść
Jeśli jednak nie jesteście aż takimi szczęściarzami, to wciąż możecie takie połączenie nawiązać. Najpierw należy sprawdzić, czy wasz router daje możliwość konfiguracji połączeń PPTP lub IPsec "pass through". Routery firmy Linksys posiadają na ogół takie możliwości. Może się jednak okazać, że trzeba będzie się ich doszukać. Na rysunku 1 pokazane jest zdjęcie dolnej części ekranu Filtry routera Linksys BEFSR41. Widać, że obsługa protokołów PPTP i IPsec pass through może być uaktywniana oddzielnie.
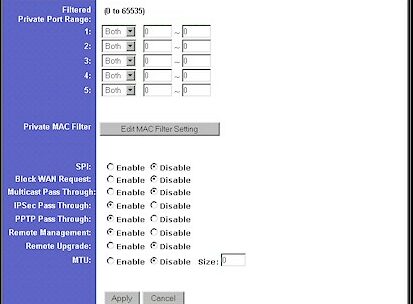
Rysunek 1: Konfiguracja funkcji VPN pass through routera Linksys BEFSR41.
Wszystko, co potrzebujecie zrobić, to uaktywnić ustawienia dla stosowanego przez was protokołu VPN, uruchomić ponownie router i - jeżeli szczęście dopisze - połączenie z VPN zostanie nawiązane.
 UWAGA: Nie wszystkie routery dysponują takimi możliwościami, jednak brak ich nie musi koniecznie oznaczać, że uruchomienie łącza VPN będzie niemożliwe.
DALEJ: Otwórzcie zaporę ogniową
| Spis treści | ||
|
| ||
| Działy THG | ||||||||||||
|